« Ce mot de passe est apparu dans une fuite de données. » Ce message s’affiche parfois sur iPhone, dans Chrome ou dans votre gestionnaire de mots de passe. Il ne veut pas dire que votre compte est piraté, mais qu’il est temps d’agir.
Qu’est-ce qu’une fuite de données ?
Quand un site se fait pirater, la liste de ses utilisateurs (e-mails, mots de passe, parfois numéros de téléphone) peut se retrouver en vente ou en libre accès sur Internet. Si vous aviez un compte sur ce site, votre adresse et votre mot de passe font partie du lot.
Le vrai danger, c’est la réutilisation : si ce même mot de passe sert aussi pour votre messagerie ou votre banque, les pirates vont l’essayer partout.
Comment savoir si vous êtes concerné
| Outil | Ce qu’il vérifie |
|---|---|
| Have I Been Pwned (haveibeenpwned.com) | Si votre adresse e-mail apparaît dans des fuites connues, et lesquelles |
| iPhone : Réglages, Mots de passe, Recommandations de sécurité | Vos mots de passe enregistrés qui ont fuité ou sont réutilisés |
| Google : passwords.google.com, Vérification des mots de passe | Même chose pour les mots de passe enregistrés dans Chrome ou Android |
| Votre gestionnaire de mots de passe | La plupart ont un rapport de sécurité intégré |
Les 4 étapes si votre mot de passe a fuité
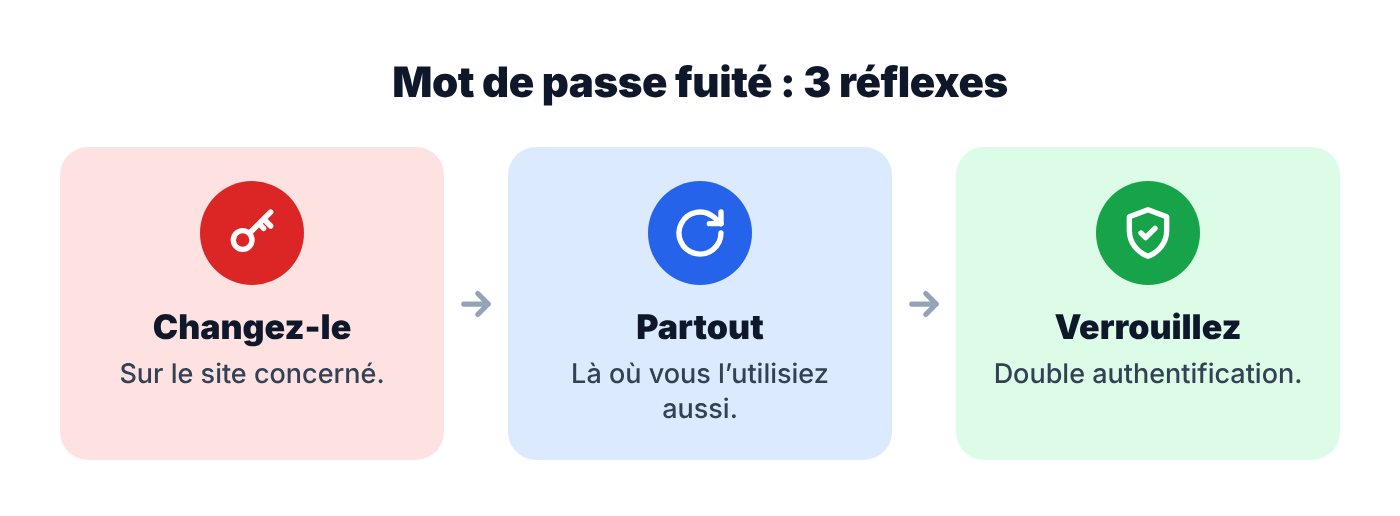
- Changez-le sur le site concerné.
- Changez-le partout où vous l’utilisiez, en commençant par votre messagerie et vos comptes bancaires.
- Activez la double authentification sur vos comptes importants : notre guide
- Méfiez-vous des e-mails qui mentionnent la fuite ou votre ancien mot de passe : les arnaqueurs s’en servent pour faire peur (« j’ai piraté votre webcam »).
L’e-mail de chantage qui cite votre mot de passe
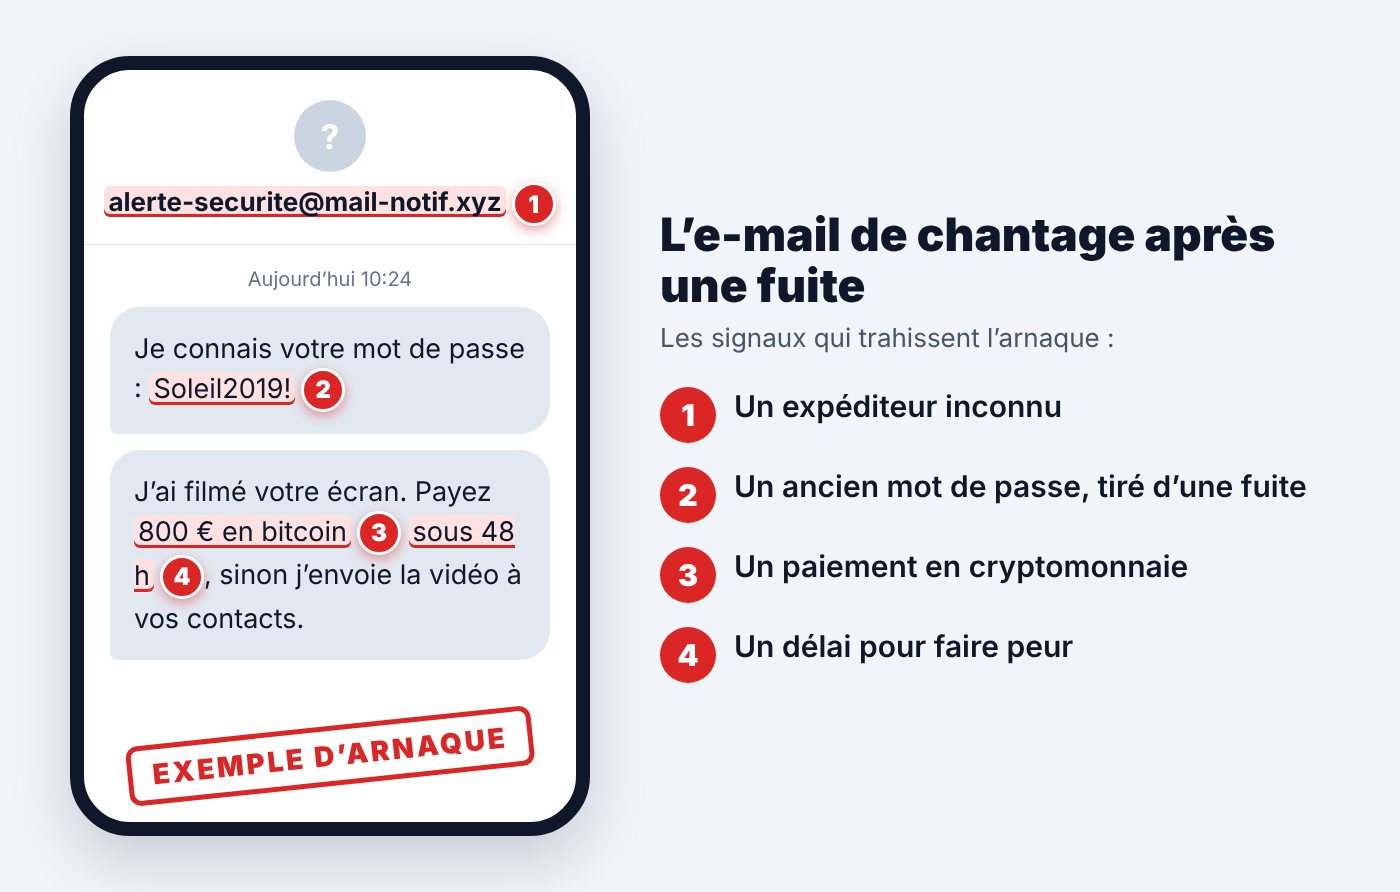
Certains reçoivent un e-mail qui affiche un vrai ancien mot de passe et prétend que l’expéditeur a piraté leur ordinateur et filmé leur webcam. C’est du bluff. L’arnaqueur a seulement trouvé ce mot de passe dans une fuite. Ne payez pas, ne répondez pas, changez le mot de passe s’il est encore utilisé, et supprimez l’e-mail.
Ne plus jamais réutiliser un mot de passe
Personne ne peut retenir 50 mots de passe différents. La solution, c’est un gestionnaire de mots de passe : il crée et retient un mot de passe unique pour chaque site. Celui intégré à votre iPhone ou à Chrome est déjà un très bon début, et il est gratuit.
Ce que les pirates font des mots de passe volés
Les identifiants volés lors d’une fuite sont rassemblés dans de grandes listes, puis testés automatiquement sur des centaines de sites : messagerie, réseaux sociaux, sites marchands, services de streaming. C’est ce qu’on appelle le « credential stuffing ». Si vous utilisez le même mot de passe ailleurs, le pirate entre sans effort.
C’est pour cela qu’une fuite sur un petit site oublié peut mener au piratage de votre messagerie principale, et que la règle « un mot de passe différent par compte » est si importante.
Surveiller les prochaines fuites
- Inscrivez votre adresse e-mail à un service d’alerte de fuites reconnu, qui vous prévient si elle apparaît dans une nouvelle fuite.
- Activez les alertes de sécurité de votre navigateur ou de votre gestionnaire de mots de passe.
- Lisez les e-mails des sites qui annoncent une fuite, mais n’utilisez pas leurs liens : connectez-vous directement au site.
✅ Check-list : après une fuite
- Mot de passe changé sur le site concerné.
- Changé partout où je l’utilisais, en commençant par la messagerie et la banque.
- Double authentification activée sur les comptes importants.
- Alertes de fuite activées (navigateur ou gestionnaire).
- Je n’utilise pas les liens des e-mails qui parlent de la fuite.
Quiz : avez-vous les bons réflexes ?
4 questions, 1 minute. Testez vos réflexes.
Questions fréquentes
Une fuite de données doit-elle être signalée par l’entreprise ?
Dans l’Union européenne, une entreprise victime d’une violation de données doit la notifier à l’autorité de protection des données et, si le risque est élevé, prévenir les personnes concernées. En France, l’autorité compétente est la CNIL.
Faut-il changer d’adresse e-mail après une fuite ?
En général non. Changez le mot de passe concerné, activez la double authentification et restez vigilant face aux e-mails d’hameçonnage qui pourraient utiliser vos données.